
Digitale Postfächer sind sicher, wenn Anbieter Transportverschlüsselung mit nachvollziehbarem Schlüsselmanagement und einem Löschkonzept nach DSGVO kombinieren. Prüfen Sie drei Dinge sofort: die TLS-Konfiguration beim Versand, das Authentifizierungsniveau beim Login und ob der Anbieter offenlegt, wann und wie Daten gelöscht werden. Ein transparentes Sicherheitsprofil, wie es das BSI für Webmail-Dienste fordert, ist dabei kein nettes Extra, sondern die Grundvoraussetzung.
Kurz gesagt:
- Nur Anbieter, die Transportverschlüsselung mit nachvollziehbarem Schlüsselsystem und klaren Löschrichtlinien nach DSGVO anbieten, sind wirklich sicher.
- Für sensible Inhalte ist Ende-zu-Ende-Verschlüsselung mit sicheren Standards wie S/MIME oder OpenPGP Pflicht, wobei automatisches Schlüsselmanagement entscheidend bleibt.
- Bei der Nutzer-Authentifizierung sind Zwei-Faktor-Authentifizierung und Passkeys die besten Schutzmaßnahmen, um Kontozugriffe zuverlässig abzusichern.
- Ein transparentes Sicherheitsprofil des Anbieters, das Kryptoverfahren, Schlüssellänge und Speicherorte genau benennt, ist unverzichtbar für eine fundierte Bewertung.
- Viele Angriffe erfolgen durch Phishing, schadhafte Anhänge oder Unachtsamkeit auf dem Endgerät; technische Abwehrmaßnahmen allein reichen nicht gegen insidervorstellbare Risiken.
Inhaltsverzeichnis
- Verschlüsselung, Transport und Schlüsselverwaltung: Die technischen Grundlagen
- Authentifizierung: Was Anbieter und Nutzer verpflichtend umsetzen sollten
- Phishing, Schadsoftware und Insiderrisiken: Die typischen Angriffswege
- DSGVO-Pflichten: Archivierung, Löschkonzept und Verantwortlichkeiten
- Anbieter bewerten: Die praktische Prüf-Checkliste
- Was in der Praxis wirklich schiefgeht
- Digitales Postfach mit Geschäftsadresse: Die Lösung von Geschaefts-adresse-mieten
- Wo digitale Postfächer noch besser werden müssen
- Quellen
- FAQ
Verschlüsselung, Transport und Schlüsselverwaltung: Die technischen Grundlagen
Zwei Begriffe werden bei digitalen Postfächern ständig verwechselt: Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung. Der Unterschied entscheidet darüber, wer Ihre Post mitlesen kann, und zwar nicht nur theoretisch.
Transportverschlüsselung schützt die Verbindung zwischen Servern, etwa per TLS oder STARTTLS beim E-Mail-Versand. Der Anbieter selbst kann die Inhalte aber trotzdem einsehen, weil die Nachricht auf seinen Systemen unverschlüsselt liegt. Ende-zu-Ende-Verschlüsselung (E2EE) verschlüsselt die Nachricht bereits beim Absender und entschlüsselt sie erst beim Empfänger. Selbst der Betreiber des Postfachs sieht dann nur Datenmüll.
Für die meiste Geschäftspost reicht eine solide Transportverschlüsselung aus, sofern sie richtig konfiguriert ist. Für hochsensible Inhalte, etwa Verträge mit Personendaten oder medizinische Unterlagen, ist E2EE Pflicht. Die BSI Technische Richtlinie TR-02102-2 legt fest, welche kryptografischen Verfahren als sicher gelten und verlangt unter anderem Perfect Forward Secrecy, damit ein einzelner kompromittierter Schlüssel nicht die gesamte bisherige Kommunikation offenlegt.
Was ein sauberes Transportverschlüsselungs-Setup ausmacht:
- Erzwungenes TLS statt optionalem STARTTLS, damit eine Verbindung ohne Verschlüsselung gar nicht erst zustande kommt
- DANE in Kombination mit DNSSEC, um Man-in-the-Middle-Angriffe auf den Mailserver zu erschweren
- Aktuelle Cipher-Suites nach TR-02102-2, keine veralteten Algorithmen wie RC4 oder SHA-1
- Regelmäßige externe Prüfungen der Serverkonfiguration, nicht nur eine einmalige Zertifizierung bei Vertragsbeginn
Bei E2EE stehen im Wesentlichen zwei Standards zur Auswahl: S/MIME und OpenPGP. S/MIME setzt auf zertifikatsbasierte Verschlüsselung und lässt sich leichter in Unternehmensumgebungen zentral verwalten. OpenPGP arbeitet mit einem dezentralen Vertrauensmodell und ist unter technisch versierten Nutzern verbreiteter. Beide Standards sind zueinander nicht kompatibel, was in der Praxis oft übersehen wird: Schickt jemand eine S/MIME-verschlüsselte Nachricht an eine Person, die nur OpenPGP nutzt, scheitert die Kommunikation.
Genau hier setzt eine der zentralen Forderungen des BSI an. Anbieter sollen Ende-zu-Ende-Verschlüsselung benutzbar machen, etwa über automatisiertes Schlüsselmanagement per Web Key Directory (WKD). Ohne WKD oder eine vergleichbare Lösung müssen Nutzer öffentliche Schlüssel manuell austauschen und verifizieren, was in der Praxis kaum jemand konsequent macht.
Profi-Tipp: Fragen Sie einen Anbieter direkt, welche Cipher-Suites er einsetzt und ob er DANE unterstützt. Bekommen Sie eine ausweichende Antwort statt konkreter Angaben, ist das selbst schon ein Warnsignal.
Ein aussagekräftiges Sicherheitsprofil, wie es das BSI-Whitepaper für Webmail-Dienste vorschlägt, nennt konkrete Kryptoverfahren, Schlüssellängen und den Speicherort der Daten. „Wir verschlüsseln nach aktuellem Standard“ ist keine Aussage, mit der Sie etwas prüfen können. Ein seriöser Anbieter benennt stattdessen, welches TLS-Protokoll er mindestens voraussetzt, welche Schlüssellänge bei RSA oder welche Kurve bei ECC verwendet wird und ob Backups verschlüsselt in Deutschland oder der EU liegen. Wer diese Fragen nicht beantworten kann, hat wahrscheinlich auch intern keine klare Sicherheitsarchitektur.
Authentifizierung: Was Anbieter und Nutzer verpflichtend umsetzen sollten
Ein perfekt verschlüsselter Kanal nützt wenig, wenn der Zugang zum Postfach mit einem schwachen Passwort gesichert ist. Authentifizierung ist deshalb der zweite Grundpfeiler jeder sicheren digitalen Postlösung.
Das BSI fordert von Anbietern Security by Default: Moderne Schutzmechanismen sollen von Anfang an aktiv sein, nicht als optionales Feature versteckt in den Einstellungen. Konkret bedeutet das Zwei-Faktor-Authentifizierung (2FA) als Standard und, wo technisch möglich, Passkeys statt klassischer Passwörter. Passkeys basieren auf kryptografischen Schlüsselpaaren statt auf einem Geheimnis, das man sich merken muss, und sind gegen Phishing deutlich widerstandsfähiger als jedes Passwort.
So sollten Sie als Nutzer oder Unternehmen bei der Absicherung Ihres Postfachs vorgehen:
- Aktivieren Sie 2FA sofort nach der Registrierung, idealerweise über eine Authenticator-App und nicht per SMS, da SMS-Codes durch SIM-Swapping abgefangen werden können.
- Nutzen Sie Passkeys, wo der Anbieter sie unterstützt, weil sie gleichzeitig komfortabler und sicherer sind als Passwort-plus-Code-Kombinationen.
- Setzen Sie auf einen Passwortmanager für alle verbleibenden Passwörter, damit kein Passwort mehrfach verwendet wird.
- Verschlüsseln Sie das Endgerät selbst, etwa per BitLocker oder FileVault, damit ein gestohlener Laptop nicht automatisch Zugriff auf gespeicherte Zugangsdaten gibt.
- Halten Sie Betriebssystem und Mailclient aktuell, denn viele erfolgreiche Angriffe nutzen bekannte, längst gepatchte Sicherheitslücken.
Ein oft unterschätzter Schwachpunkt ist die Account-Wiederherstellung. Ein Anbieter kann die stärkste Verschlüsselung bieten und trotzdem angreifbar sein, wenn die „Passwort vergessen“-Funktion nur eine schwache Sicherheitsfrage verlangt. Seriöse Dienste verlangen bei der Wiederherstellung mehrere Nachweise, etwa den Zugriff auf ein zuvor hinterlegtes Gerät zusätzlich zu einer E-Mail-Bestätigung, und begrenzen die Anzahl der Versuche strikt. Fehlt diese Absicherung, hebelt ein einziger erfolgreicher Social-Engineering-Anruf beim Support die gesamte technische Sicherheitsarchitektur aus.
Für Unternehmen kommt eine organisatorische Dimension hinzu: Wer im Team darf auf welches Postfach zugreifen? Rollenbasierte Zugriffsrechte, die Admin-Rechte von reiner Leseberechtigung trennen, verhindern, dass ein kompromittierter Mitarbeiterzugang gleich das gesamte Postfach offenlegt.
Phishing, Schadsoftware und Insiderrisiken: Die typischen Angriffswege
Die meisten erfolgreichen Angriffe auf digitale Postfächer beginnen nicht mit einer gebrochenen Verschlüsselung, sondern mit einer überzeugend gefälschten E-Mail. Phishing bleibt der häufigste Einstiegspunkt, gefolgt von Anhängen, die Schadsoftware enthalten, und bösartigem HTML-Code, der Tracking oder Weiterleitungen auf gefälschte Login-Seiten versteckt.
Serverseitig lässt sich ein großer Teil dieser Angriffe abfangen, bevor sie überhaupt im Postfach landen:
- SPF, DKIM und DMARC prüfen, ob eine E-Mail wirklich vom angegebenen Absender stammt, und blockieren gefälschte Absenderadressen zuverlässig.
- Spam- und Malwarefilter mit aktuellen Signaturen fangen bekannte Schadsoftware ab, bevor ein Anhang überhaupt geöffnet werden kann.
- IP-Reputationsdienste blockieren E-Mails von Servern, die bereits als Spam- oder Malware-Quelle bekannt sind.
- Automatisches Deaktivieren von HTML-Vorschau verhindert, dass Tracking-Pixel oder versteckte Skripte beim bloßen Öffnen einer Nachricht aktiv werden.
Das BSI empfiehlt Nutzern zusätzlich, Alias-Adressen für unterschiedliche Zwecke zu verwenden und die HTML-Anzeige in E-Mails grundsätzlich zu deaktivieren. Diese einfache Maßnahme wirkt banal, verhindert aber, dass Angreifer über eingebettete Inhalte erkennen, welche E-Mail-Adressen überhaupt aktiv genutzt werden.
Neben externen Angriffen gibt es ein Risiko, das seltener diskutiert wird: der Anbieter selbst. Wer hat intern Zugriff auf Kundenpostfächer? Werden Zugriffe protokolliert und regelmäßig geprüft? Ein seriöser Dienst trennt technische Administratorrechte von inhaltlichem Zugriff und kann im Streitfall nachweisen, wer wann auf welche Daten zugegriffen hat. Fehlt ein solches Logging, ist ein Insidervorfall praktisch nicht aufklärbar.
Ein Praxisbeispiel zeigt, warum Anbietersicherheit allein nicht reicht: Ein Unternehmen nutzt ein Postfach mit lupenreiner TLS-Konfiguration, DKIM-Signaturen und E2EE-Option. Ein Mitarbeiter öffnet trotzdem einen präparierten Anhang auf einem privaten, ungepatchten Laptop, über den er auch auf das Firmenpostfach zugreift. Die Schadsoftware liest Zugangsdaten direkt auf dem Gerät aus, noch bevor überhaupt eine verschlüsselte Verbindung aufgebaut wird. Die stärkste Serverabsicherung hilft nichts, wenn das Endgerät der schwächste Punkt in der Kette ist. Wer zusätzlich in öffentlichen WLANs arbeitet, sollte deshalb grundsätzlich ein VPN nutzen, damit der Datenverkehr zumindest bis zum eigenen VPN-Server verschlüsselt bleibt, selbst wenn das lokale Netz kompromittiert ist.
DSGVO-Pflichten: Archivierung, Löschkonzept und Verantwortlichkeiten
Digitale Post ist immer auch personenbezogene Datenverarbeitung, und die DSGVO macht dabei keine Ausnahme für Briefe, die nur eingescannt werden. Drei Grundsätze sind hier zentral: Datenminimierung, Zweckbindung und Speicherbegrenzung.
Das bedeutet konkret: Ein Anbieter darf digitalisierte Post nicht unbegrenzt aufbewahren, nur weil Speicherplatz billig ist. Sobald der Zweck der Verarbeitung erfüllt ist und keine gesetzliche Aufbewahrungspflicht mehr besteht, muss gelöscht werden. Für Geschäftsunterlagen greifen dabei oft handels- und steuerrechtliche Fristen von sechs oder zehn Jahren, für reine Korrespondenz ohne steuerliche Relevanz gilt das nicht automatisch.
Ein revisionssicheres Archivsystem ohne automatisiertes Löschkonzept ist ein häufig übersehenes Risiko. Wird Post zwar sicher, aber ohne festgelegte Löschfristen archiviert, verstößt diese Praxis regelmäßig gegen den Grundsatz der Datenminimierung. „Wir löschen nichts, um auf der sicheren Seite zu sein“ ist datenschutzrechtlich keine sichere Seite, sondern ein eigenständiger Verstoß.
Wichtige Bausteine eines rechtssicheren Umgangs mit digitaler Post:
- Ein dokumentiertes Löschkonzept mit klaren Fristen je Dokumentenkategorie
- Automatisierte Löschmechanismen, die nicht von manueller Nachpflege abhängen
- Ein Auftragsverarbeitungsvertrag (AVV) mit dem Anbieter, der Kontrollrechte und Nachweispflichten regelt
- Klare interne Zuständigkeiten zwischen IT, Datenschutzbeauftragtem und Fachabteilung
Beim Postgeheimnis kommt eine zusätzliche rechtliche Ebene hinzu. Das Postgeheimnis nach § 39 PostG verpflichtet Postdienstleister zu besonderer Sorgfalt beim Umgang mit fremder Post, und diese Pflicht setzt sich bei der Digitalisierung eingehender Briefe fort. Wer Post scannt und weiterleitet, handelt in einer sensiblen rechtlichen Position, die über normale Auftragsverarbeitung hinausgeht.
In der Praxis heißt das für Unternehmen: Klären Sie vor Vertragsabschluss, wer beim Anbieter Zugang zu gescannten Dokumenten hat, wie Zugriffe protokolliert werden und wann welche Löschung automatisch greift. Ein Praxisleitfaden zur DSGVO-konformen Nutzung einer Geschäftsadresse zeigt, welche vertraglichen Punkte dabei besonders häufig übersehen werden.
Anbieter bewerten: Die praktische Prüf-Checkliste
Bevor Sie einen Vertrag unterschreiben, lohnt sich eine strukturierte Prüfung. Die folgenden Punkte sollten Sie systematisch durchgehen, nicht nur beim ersten Anbieter, sondern bei jedem Kandidaten gleich.
- Verschlüsselungsstandards abfragen: Welche TLS-Version, welche Cipher-Suites, ist E2EE optional oder Standard?
- Backup- und Wiederherstellungsprozess klären: Wie oft werden Backups erstellt, wo liegen sie, wie schnell ist eine Wiederherstellung nach einem Ausfall möglich?
- Löschkonzept einsehen: Gibt es dokumentierte Fristen, oder heißt es nur „nach Bedarf“?
- AV-Vertrag prüfen: Enthält er Kontrollrechte, Meldepflichten bei Sicherheitsvorfällen und klare Subunternehmer-Regelungen?
- Zugriffskontrolle beim Anbieter erfragen: Wer darf auf Ihre Post zugreifen, wird das protokolliert?
- Sicherheitsprofil und Zertifikate verlangen: Liegen Prüfberichte oder Zertifizierungen vor, oder bleibt es bei Marketingaussagen?
| Prüfbereich | Worauf Sie achten sollten |
|---|---|
| Technik | Erzwungenes TLS, E2EE-Option, dokumentierte Cipher-Suites |
| Organisation | Löschkonzept mit Fristen, AV-Vertrag, protokollierte Zugriffe |
| Transparenz | Öffentliches Sicherheitsprofil, Prüfberichte, klare BSI-Ausrichtung |
| Nutzerkonto | 2FA oder Passkeys als Standard, sichere Wiederherstellung |
Rote Flaggen, die Anlass zur Vorsicht geben: ausweichende Antworten auf konkrete technische Fragen, kein AV-Vertrag oder ein AV-Vertrag ohne Kontrollrechte, keine Angabe zum Speicherort der Daten und ein Support, der bei der Passwort-Wiederherstellung mit einer einzigen Sicherheitsfrage zufrieden ist. Fragen Sie auch aktiv nach, ob sich der Anbieter an BSI-Richtlinien wie der TR-02102-2 orientiert. Eine klare, konkrete Antwort ist ein gutes Zeichen. Schweigen oder Allgemeinplätze sind es nicht.
Was in der Praxis wirklich schiefgeht
Der häufigste Fehler, den wir bei der Beratung von Unternehmen zu digitaler Post sehen, ist nicht fehlende Verschlüsselung, sondern ein fehlendes Löschkonzept. Post wird jahrelang digital archiviert, ohne dass jemand festlegt, wann und wie sie gelöscht werden muss. Das ist bequem, bis eine Datenschutzprüfung ansteht.
Die Lösung dafür ist selten kompliziert: revisionssichere Archivierung, kombiniert mit automatisierten Löschfristen, die sich an den tatsächlichen gesetzlichen Aufbewahrungspflichten orientieren statt an einem pauschalen „lieber alles behalten“. Bei Geschaefts-adresse-mieten.de wird dieser Ansatz direkt in der Postverwaltung mitgedacht, statt ihn dem Kunden als nachträgliche Aufgabe zu überlassen. Intern hilft eine klare Aufteilung: die IT verantwortet die technische Umsetzung der Löschung, der Datenschutzbeauftragte legt die Fristen fest, und die Fachabteilung meldet, welche Dokumente überhaupt archivpflichtig sind.
Digitales Postfach mit Geschäftsadresse: Die Lösung von Geschaefts-adresse-mieten
Statt eine Software, ein digitales Postfach und eine separate Geschäftsadresse einzeln zusammenzustellen, bekommen Sie bei Geschaefts-adresse-mieten alles aus einer Hand: eine ladungsfähige Geschäftsadresse fürs Impressum, ein digitales Postfach mit Briefscan und die Weiterleitung Ihrer Post, ganz ohne dass Ihre private Anschrift öffentlich sichtbar wird.
Eingehende Briefe werden gescannt und stehen Ihnen digital zur Verfügung, sodass Sie nicht mehr auf den Postboten warten müssen, egal ob Sie Einzelunternehmer, Influencer oder Onlineshop-Betreiber sind. Die Digitalisierung Ihrer Firmenpost läuft dabei nach klaren, nachvollziehbaren Prozessen statt nach einem improvisierten Ad-hoc-System. Wer zusätzlich einen Arbeitsplatz braucht, kann optional Coworking-Tage hinzubuchen, und für die rechtlichen Pflichtseiten wie Impressum, Datenschutzerklärung und AGB lässt sich direkt eine passende Landingpage einrichten.
Der Einstieg liegt im günstigen Preissegment. Werfen Sie einen Blick auf das Pro-Paket und prüfen Sie, welcher Leistungsumfang zu Ihrem Geschäftsmodell passt.
Wo digitale Postfächer noch besser werden müssen
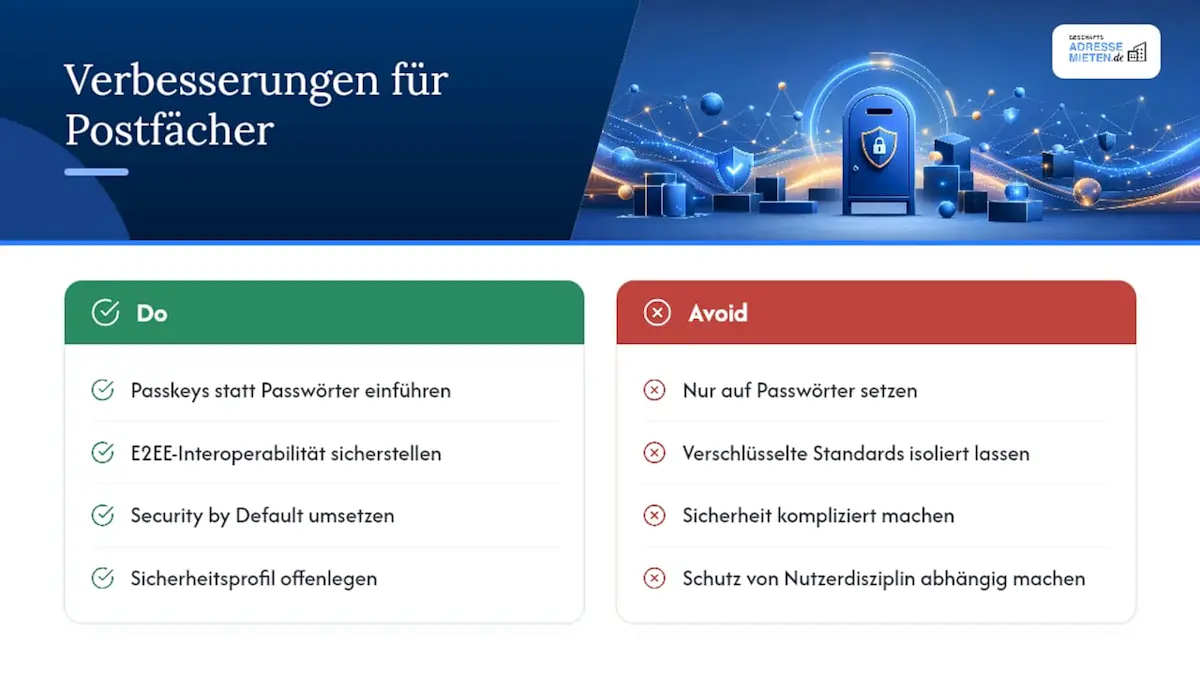
Die technischen Grundlagen für sichere digitale Postfächer sind längst vorhanden. Woran es oft noch hakt, ist die Umsetzung im Alltag. Passkeys sind sicherer als Passwörter, aber noch längst nicht bei jedem Anbieter Standard. E2EE-Standards wie S/MIME und OpenPGP existieren seit Jahrzehnten, doch ihre Inkompatibilität zueinander sorgt dafür, dass viele Nutzer am Ende gar keine Verschlüsselung aktivieren, weil sie zu kompliziert wirkt.
Die eigentliche Aufgabe der nächsten Jahre liegt deshalb weniger in neuer Kryptografie als in Interoperabilität und Benutzerführung. Ein Anbieter, der Sicherheit nur technisch korrekt, aber umständlich umsetzt, wird von seinen Nutzern umgangen, etwa wenn Mitarbeiter aus Bequemlichkeit auf unverschlüsselte Alternativen ausweichen. Security by Default bleibt deshalb kein nettes Prinzip, sondern die einzige realistische Strategie: Schutz muss automatisch greifen, nicht von der Disziplin einzelner Nutzer abhängen. Anbieter, die ihr Sicherheitsprofil offenlegen statt es hinter Marketingfloskeln zu verstecken, werden dabei einen klaren Vertrauensvorsprung haben.
— Lukas
Quellen
Wer tiefer in die technischen und rechtlichen Details einsteigen möchte, findet bei folgenden Stellen belastbare Informationen: das BSI-Whitepaper zu Anforderungen an Webmail-Dienste beschreibt die fünf zentralen Handlungsfelder für sichere E-Mail-Dienste. Die Technische Richtlinie De-Mail legt konkrete Prüfpflichten für Postfach- und Versanddienste fest, während das ergänzende Dokument zu Funktions- und Sicherheitsanforderungen die technischen Details zur Transportverschlüsselung ausführt. Für Fragen zum Postgeheimnis und zu datenschutzrechtlichen Pflichten von Postdienstleistern lohnt sich ein Blick auf die Informationsseite des BfDI.
- Anforderungen an sichere, transparente und benutzerfreundliche Webmail-Dienste
FAQ
Warum ein Postfach statt nur einer Adresse?
Eine reine Adresse ohne digitales Postfach bedeutet, dass Sie Briefe erst physisch abholen oder weiterleiten lassen müssen, was Zeit kostet und bei rechtlich relevanten Fristen riskant sein kann. Ein digitales Postfach macht Post sofort einsehbar und dokumentiert den Zugang nachvollziehbar.
Wie funktioniert ein digitaler Briefkasten?
Eingehende Post wird am Standort der Geschäftsadresse entgegengenommen, gescannt und Ihnen über ein gesichertes Online-Konto zur Ansicht bereitgestellt. Auf Wunsch lässt sich die physische Originalpost zusätzlich an eine gewünschte Adresse weiterleiten.
Wie oft muss man ein digitales Postfach leeren?
Es gibt keine feste gesetzliche Frist dafür, wie oft Sie ein digitales Postfach prüfen müssen, allerdings sollten Sie es regelmäßig kontrollieren, da behördliche Schreiben oft kurze Reaktionsfristen haben. Viele Nutzer richten sich Benachrichtigungen ein, damit neue Post nicht unbemerkt bleibt.
Wie sicher sind digitale Postfächer im Vergleich zu klassischer Post?
Digitale Postfächer mit erzwungenem TLS, dokumentiertem Löschkonzept und starker Authentifizierung bieten häufig mehr Nachvollziehbarkeit als klassische Post, weil jeder Zugriff protokolliert wird. Entscheidend ist dabei immer, ob der jeweilige Anbieter diese Standards tatsächlich transparent offenlegt.
Was sollte man beim Postscan-Datenschutz besonders beachten?
Achten Sie darauf, dass der Anbieter einen Auftragsverarbeitungsvertrag anbietet, der Zugriffsrechte und Löschfristen für gescannte Dokumente klar regelt. Fehlt diese vertragliche Grundlage, bleibt unklar, wer im Zweifel Zugriff auf Ihre digitalisierte Post hat.


